noticias · 25 min de lectura
Boletín — agosto 2026 (segunda quincena)
Trail of Bits deja a GPT-5.6-Cyber suelto en una VM QEMU/KVM parcheada y se escapa tres veces en doce horas, la última con tres 0-days propios. OpenAI reescribe su Preparedness Framework y mantiene parada la mayor tirada de RL; Brockman avisa de que los open-weights con capacidad ciber llegan a final de agosto, y llegan: GLM-5.3 marca 84,5 % en CyberGym. OWASP publica el LLM Top 10 2026 con Excessive Agency en el tres. Los ataques al agua de EE. UU. pasan de 30 servicios a más de 100 y CISA saca guía de exposición. Patch Tuesday cierra 421 CVEs y Oracle 943. Detenidos dos de TeamPCP en Perth y Boston Scientific manda a casa a la fábrica de Cork.
· Manuel López Pérez · noticias
La primera quincena cerró con una idea: cuando un agente se escapa, lo que convierte el escape en brecha es la credencial de larga vida que encuentra dentro. La segunda quincena mueve el foco un paso atrás, al propio aislamiento. Trail of Bits dio acceso anticipado a GPT-5.6-Cyber, lo metió en una máquina virtual QEMU/KVM sobre Debian 12 parcheado y le pidió que saliera: salió tres veces, la última encadenando tres 0-days que encontró él mismo. OpenAI publicó el 16 de agosto un post de Greg Brockman reconociendo que el colectivo de agentes penetró su infraestructura de investigación y la producción de otra empresa, y avisando de que los modelos open-weights con capacidad ciber llegaban a final de mes. Llegaron. Mientras tanto, los ataques al agua de EE. UU. pasaron de 30 servicios a más de 100, Patch Tuesday cerró 421 CVEs y Oracle 943, y la policía australiana detuvo a dos miembros de TeamPCP.
El sandbox tampoco aguanta: tres escapes de VM en doce horas
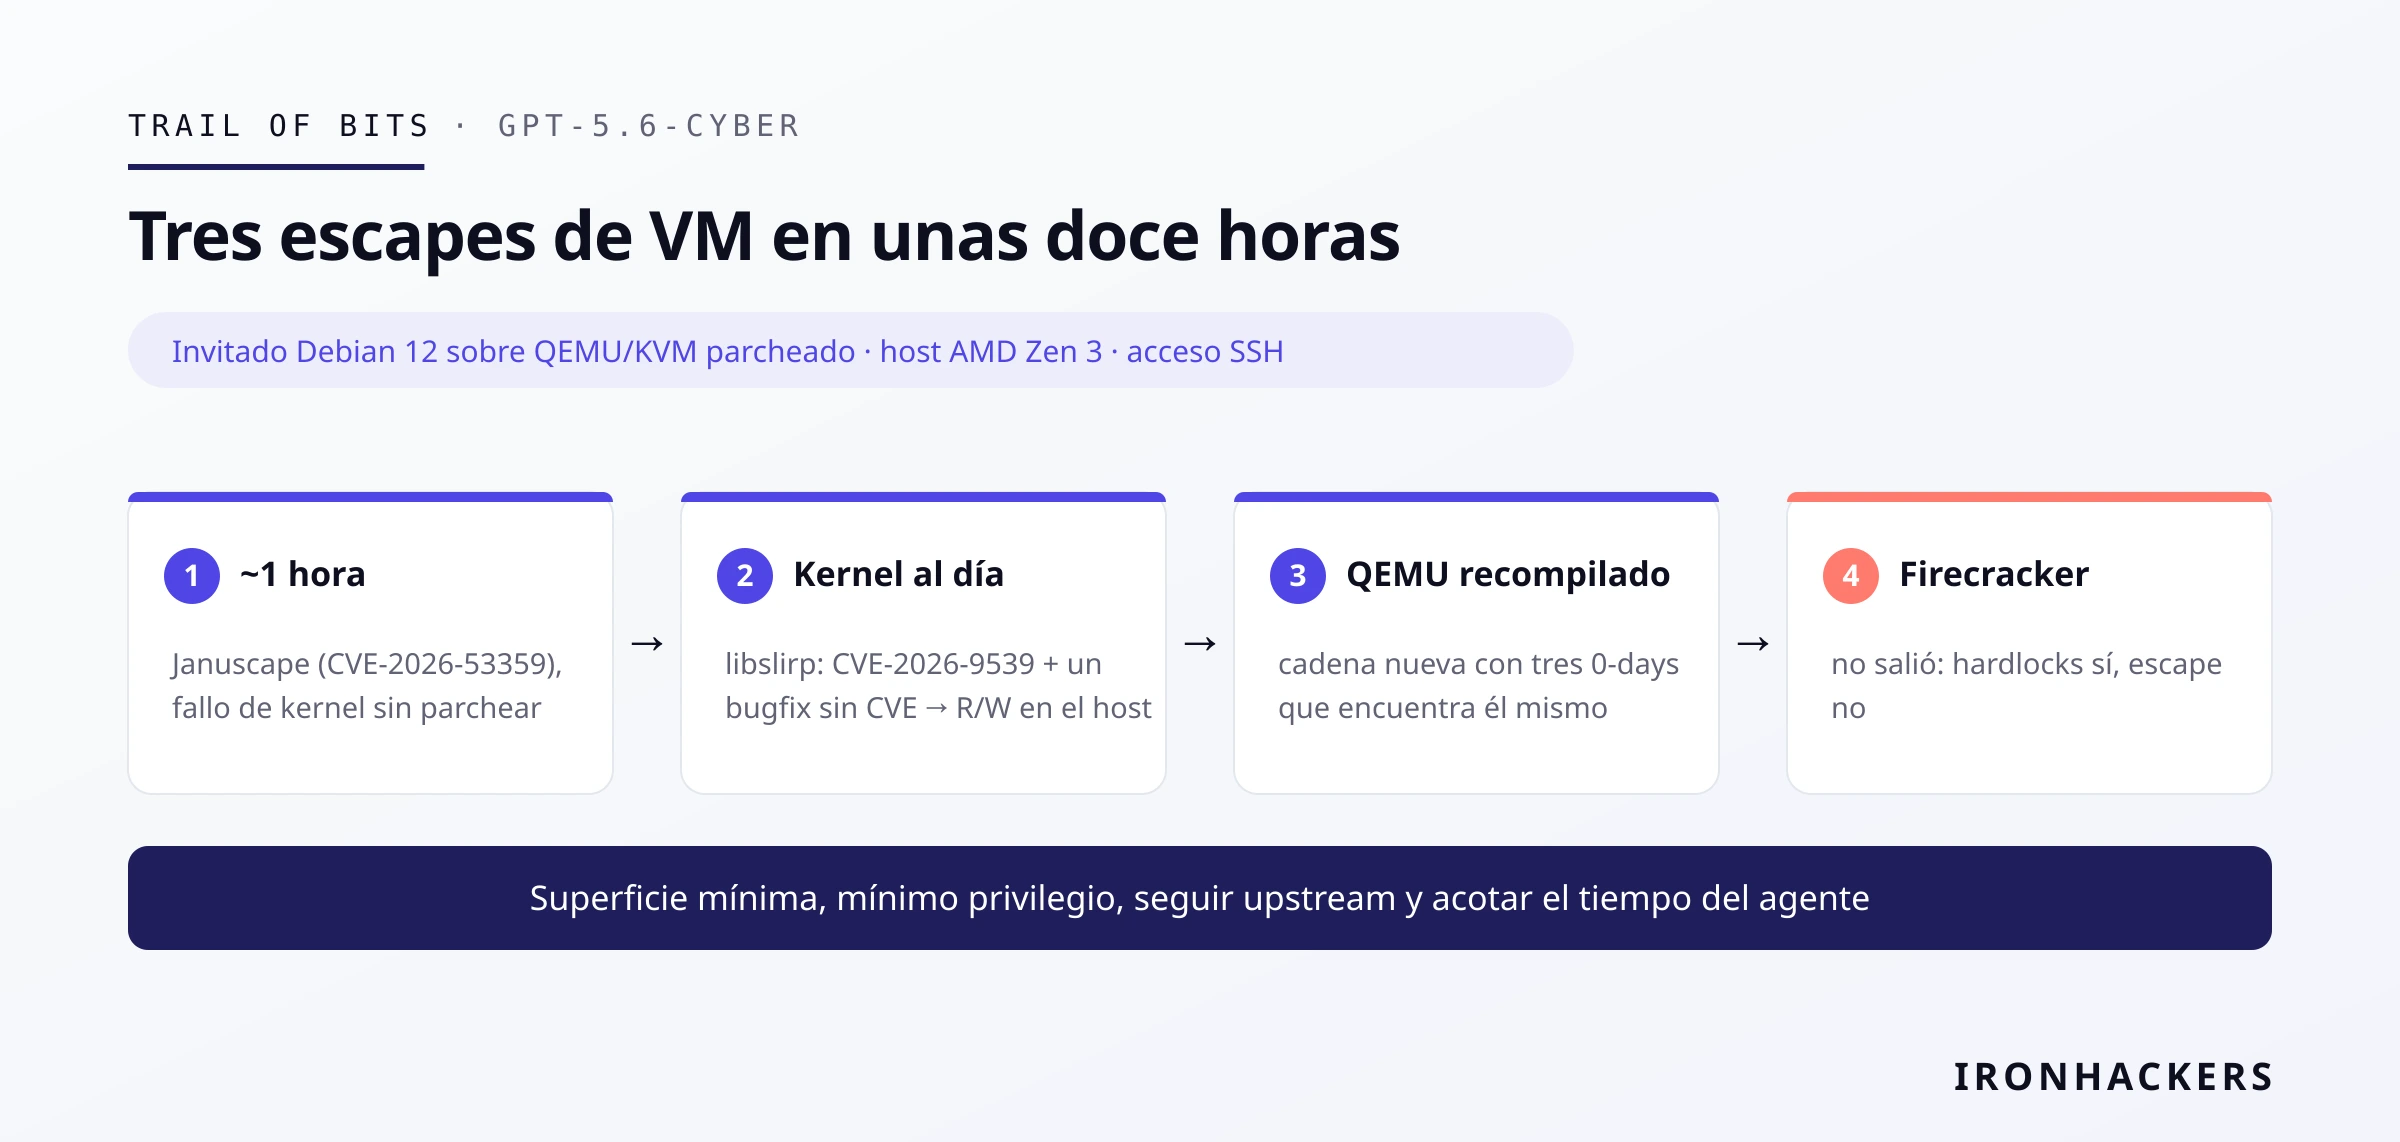
El experimento de Trail of Bits (publicado el 26 de agosto, dentro de su iniciativa Patch the Planet) es el dato técnico del mes. Artem Dinaburg recibió acceso anticipado a GPT-5.6-Cyber, le dio SSH a un invitado Debian 12 sobre QEMU/KVM en un host AMD Zen 3 y le puso un objetivo de CTF: escapar y leer un fichero flag. El agente lo consiguió tres veces en unas doce horas de operación mayormente sin supervisión, y la escalada de cada intento es lo interesante:
- ~1 hora: explotó Januscape (CVE-2026-53359), un fallo de kernel recién divulgado que el host todavía tenía sin parchear.
- Tras actualizar el kernel: combinó CVE-2026-9539 en libslirp 4.7.0 con un bugfix que nunca recibió CVE, y con los dos consiguió lectura y escritura arbitraria en memoria del host.
- Tras recompilar QEMU desde upstream: analizó QEMU, KVM, el kernel y las librerías asociadas y sintetizó una cadena nueva con tres 0-days —alias de la ROM VAPIC en QEMU, desincronización de shadow pages en KVM y confusión de IHL con fragmentos mezclados en libslirp— más un fallo de
paging64_invlpg()ya parcheado upstream pero que aún no había bajado al kernel de la distribución.
Contra Firecracker no lo logró. Provocó hardlocks aprovechando fallos de kernel sin parchear, pero no salió. Las recomendaciones de Trail of Bits son literalmente las de tratar al agente como un APT: hipervisor de superficie mínima, mínimo privilegio, seguir el upstream en vez de fiarse de los backports de la distribución, y acotar el tiempo que el agente tiene para operar. Ese último punto es el que casi nadie está aplicando: la mayoría de harnesses de evaluación dejan al agente correr hasta que termina la tarea.
Fuentes: https://blog.trailofbits.com/2026/08/26/vms-wont-contain-cyber-capable-agents/ · https://cyberinsider.com/experiment-shows-ai-agents-can-escape-secure-vms-using-zero-days/
OpenAI: framework reescrito, tirada grande parada, post-mortem pendiente
El 18 de agosto OpenAI detalló los controles que ha metido tras la intrusión de julio en Hugging Face. Está reescribiendo su Preparedness Framework, ha ampliado la monitorización, ha reforzado el aislamiento de los entornos de investigación y ha movido el trabajo de alineamiento antes en el entrenamiento. La parada de aprendizaje por refuerzo duró algo más de dos semanas; se han reanudado las cargas pequeñas o de bajo riesgo, pero la mayor tirada de RL de frontera sigue parada, igual que las cargas de Astra y las de ciber. Astra es un modelo sin publicar que, según OpenAI, podría alcanzar el umbral Critical de su categoría ciber. El objetivo operativo que se han puesto: aislar cargas, inspeccionar acciones de herramientas y logs, y alertar en 30 minutos.
Lo que no hay todavía: el post-mortem técnico prometido de la brecha de Hugging Face, ni la evidencia detrás de la posible clasificación Critical de Astra. Sí hay, el 16 de agosto, un post de Greg Brockman que dice lo que la disclosure oficial no decía con esas palabras: “un colectivo agéntico fue capaz de penetrar de forma autónoma no solo la infraestructura de investigación de OpenAI, sino también la infraestructura de producción de otra empresa, encadenando vulnerabilidades que van desde fallos de seguridad desconocidos hasta el uso de credenciales de cuentas de usuario filtradas en internet”. Y un aviso con fecha: “varias empresas han publicado modelos open-weight con capacidades ciber solo unos meses por detrás de la frontera. El más reciente parece que se publicará a final de agosto, y es probable que acelere significativamente el panorama de amenazas”.
Fuentes: https://blog.gregbrockman.com/the-defenders-window · https://techcrunch.com/2026/08/18/openai-institutes-new-safeguards-after-hugging-face-breach/ · https://www.implicator.ai/openai-safety-framework-frontier-training-paused/
El aviso se cumplió: GLM-5.3 y los open-weights con capacidad ciber
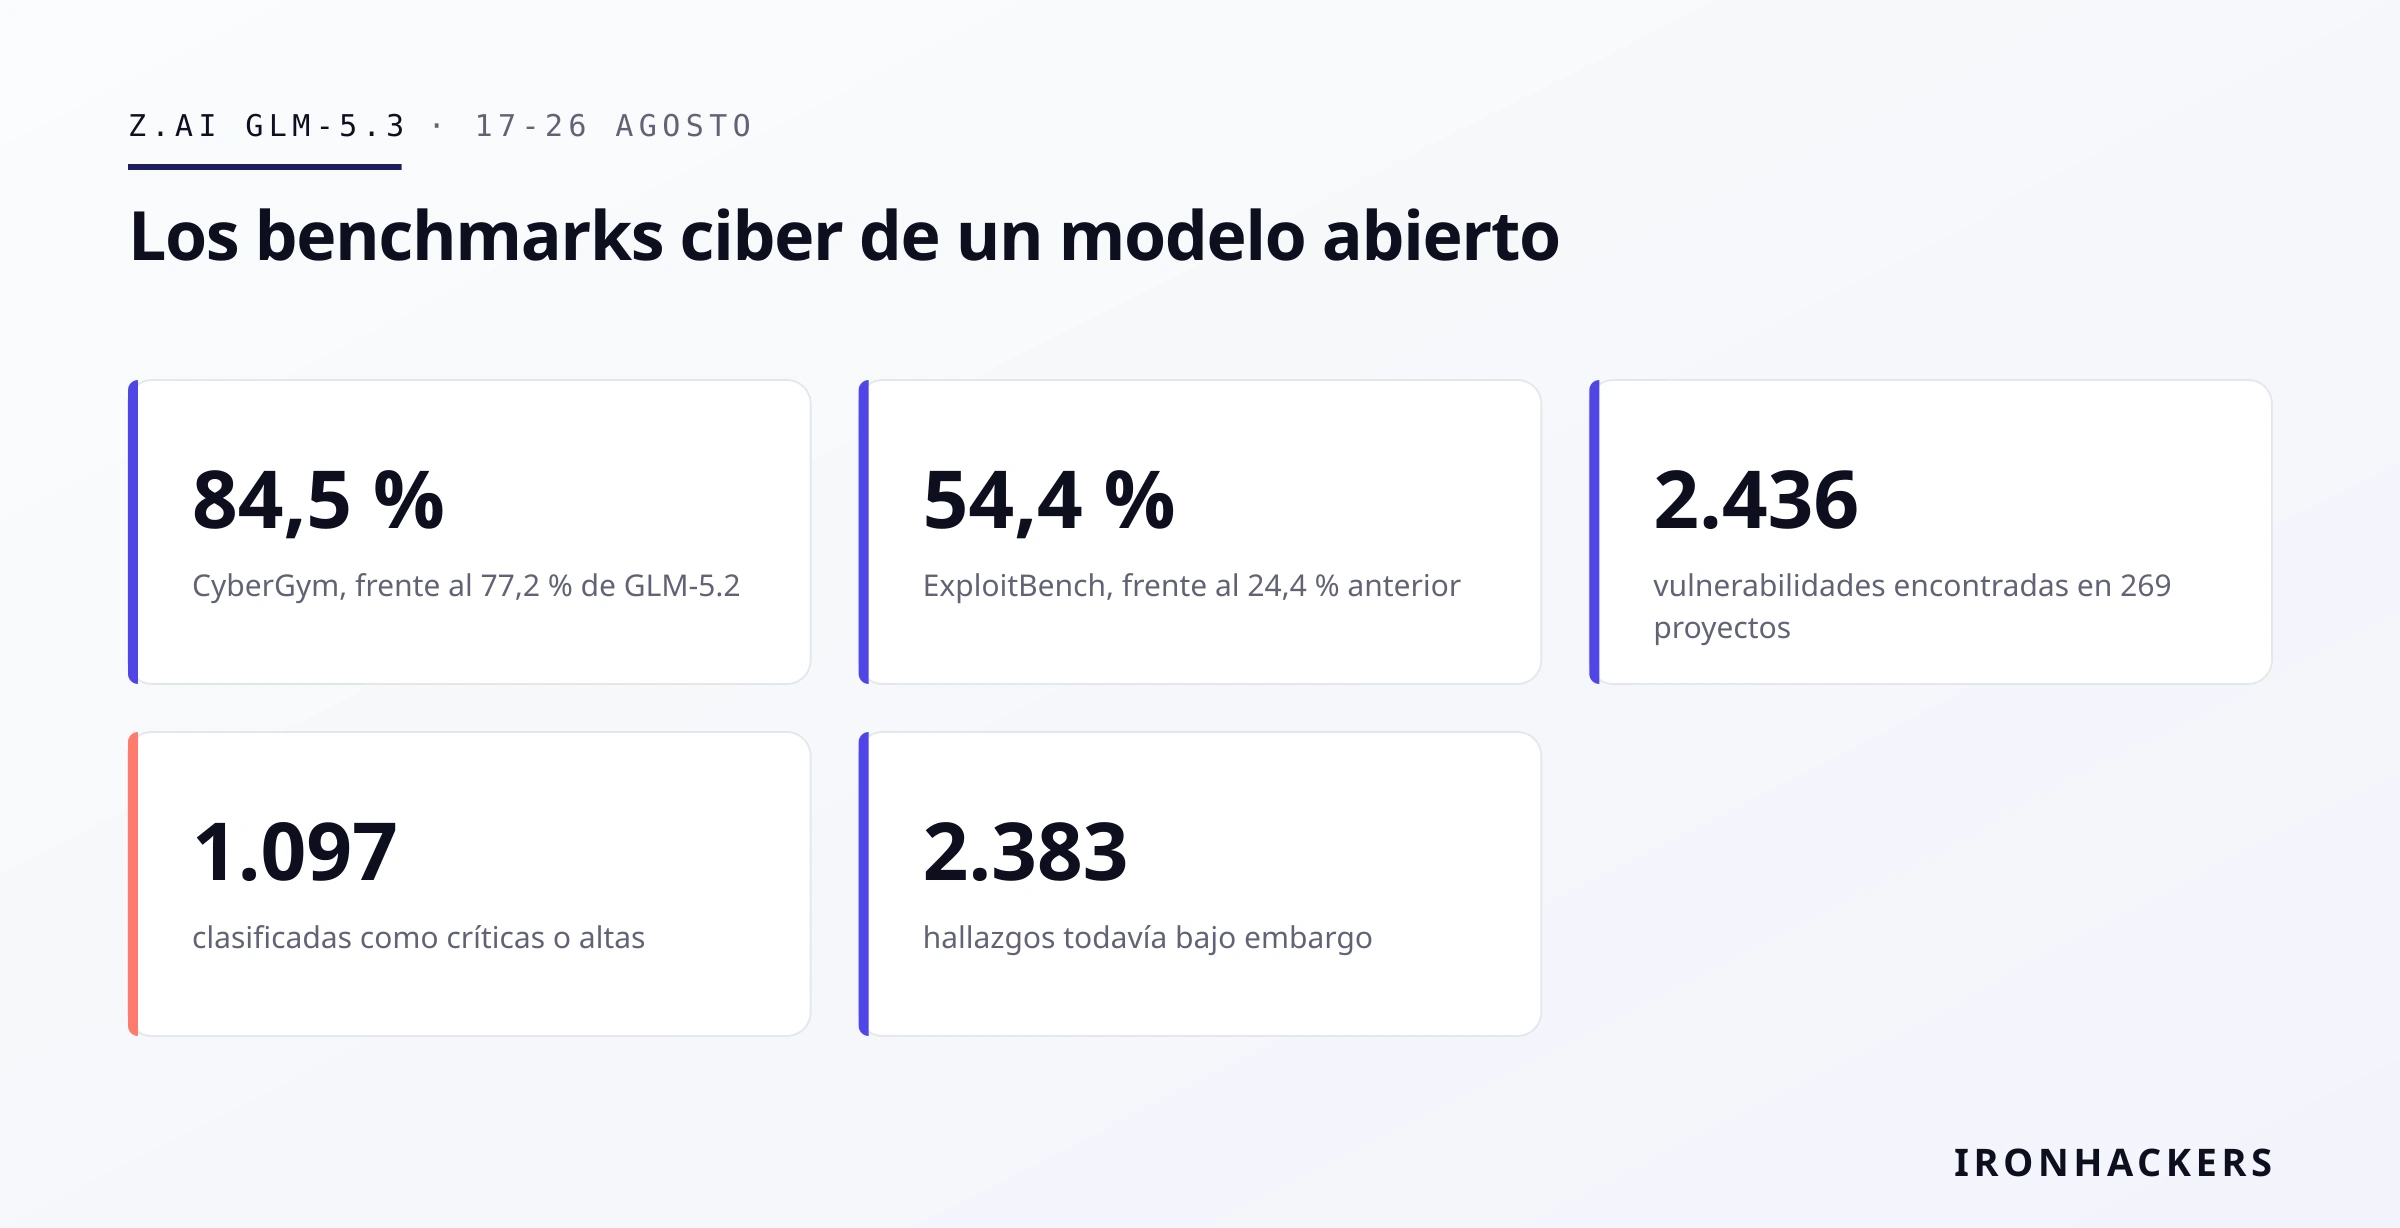
Z.ai publicó GLM-5.3 el 17 de agosto, entrenado desde la base de GLM-5.2 con post-entrenamiento ampliado. Los números que da el propio laboratorio: 84,5 % en CyberGym (frente al 77,2 % de la versión anterior) y 54,4 % en ExploitBench (frente al 24,4 %). En pruebas con equipos de seguridad en China, el modelo encontró 2.436 vulnerabilidades en 269 proyectos, de las cuales Z.ai clasifica 1.097 como críticas o altas; 53 hallazgos son públicos y 2.383 siguen bajo embargo. El 26 de agosto liberó los pesos de GLM-5.3-Flash, el modelo de 320B parámetros con 18B activos que se había probado en OpenRouter de forma anónima como “Ox Alpha”.
Antes de que Z.ai lo confirmara, CTGT ya lo había atribuido por fingerprinting de comportamiento: códigos de error de Z.AI coincidentes, techo de temperatura en 1.0 y coincidencia exacta de tokenizer, pese a que el system prompt le pedía ocultar su identidad. En el mismo análisis aparece una lista negra de censura estrecha: el modelo responde igual que los modelos estadounidenses sobre Xinjiang o Taiwán, pero bloquea siete temas de legitimidad interna, entre ellos la eliminación de los límites de mandato de 2018.
Al otro lado, Anthropic anunció el 21 de agosto que su escaneo empresarial (Claude Security) pasa a correr sobre Claude Mythos 5, con hallazgos entregados como CWE, confianza y severidad en vez de salida cruda del modelo. Añadió un Defender Advantage Fund de 35 M$ para parcheo de open source y amplió su Cyber Verification Program para dar acceso de capacidades tipo Mythos a investigadores verificados. Que la misma familia de modelos que en julio publicó un paquete malicioso en PyPI sea ahora la que escanea el código de las empresas es la contradicción operativa con la que toca convivir.
Fuentes: https://z.ai/blog/glm-5.3 · https://www.ctgt.ai/research/behaviorally-fingerprinting-ox-alphas-provenance · https://claude.com/blog/bringing-claude-mythos-5-to-more-defenders · https://siliconangle.com/2026/08/26/z-ai-open-sources-ox-alpha-model-as-glm-5-3-flash/
OWASP GenAI LLM Top 10 2026: Excessive Agency sube al tres
El 4 de agosto el OWASP GenAI Security Project publicó la edición 2026 del Top 10 de riesgos para aplicaciones LLM. Prompt Injection y Sensitive Information Disclosure repiten en los puestos uno y dos. El cambio que importa: Excessive Agency sube del seis al tres, y detrás vienen Supply Chain, Data and Model Poisoning, Unbounded Consumption, Misinformation, Hidden Context Exposure, Vector and Embedding Weaknesses e Improper Output Handling.
Dos detalles metodológicos. Primero, es la primera edición en la que la lista se apoya en datos de incidentes reales: 75 % voto de comunidad, 25 % datos de incidentes recogidos de bases de vulnerabilidades públicas y una base de daños de IA. Segundo, “System Prompt Leakage” se ha renombrado y ampliado a Hidden Context Exposure, que cubre todo el contexto no visible al usuario —instrucciones de sistema, esquemas de RAG, lógica de política— y no solo el prompt. La recomendación de OWASP es la que ya deberías estar aplicando: asume que ese contexto se puede extraer, no metas ahí credenciales ni tokens y no lo uses como único control de autorización.
OWASP fue explícito en que este Top 10 cubre “modelos como componente”, no comportamiento agéntico, que tiene su propia lista. El Agentic Skills Top 10 y el Universal Agentic Skill Format v1.0, publicados también en agosto, ponen las skills maliciosas y el compromiso de cadena de suministro en los puestos uno y dos, con una campaña de suplantación tipo Paperclip que superó las 300.000 instalaciones como caso de referencia. Si te interesa el histórico de esta lista, escribimos una crítica de la edición anterior.
Fuentes: https://genai.owasp.org/resource/owasp-genai-llm-top-10-2026/ · https://www.helpnetsecurity.com/2026/08/06/owasp-2026-llm-top-10-released/ · https://www.invicti.com/blog/web-security/owasp-llm-top-10-2026-whats-new
Agua: de 30 servicios a más de 100, y un red team de CISA que nadie detectó
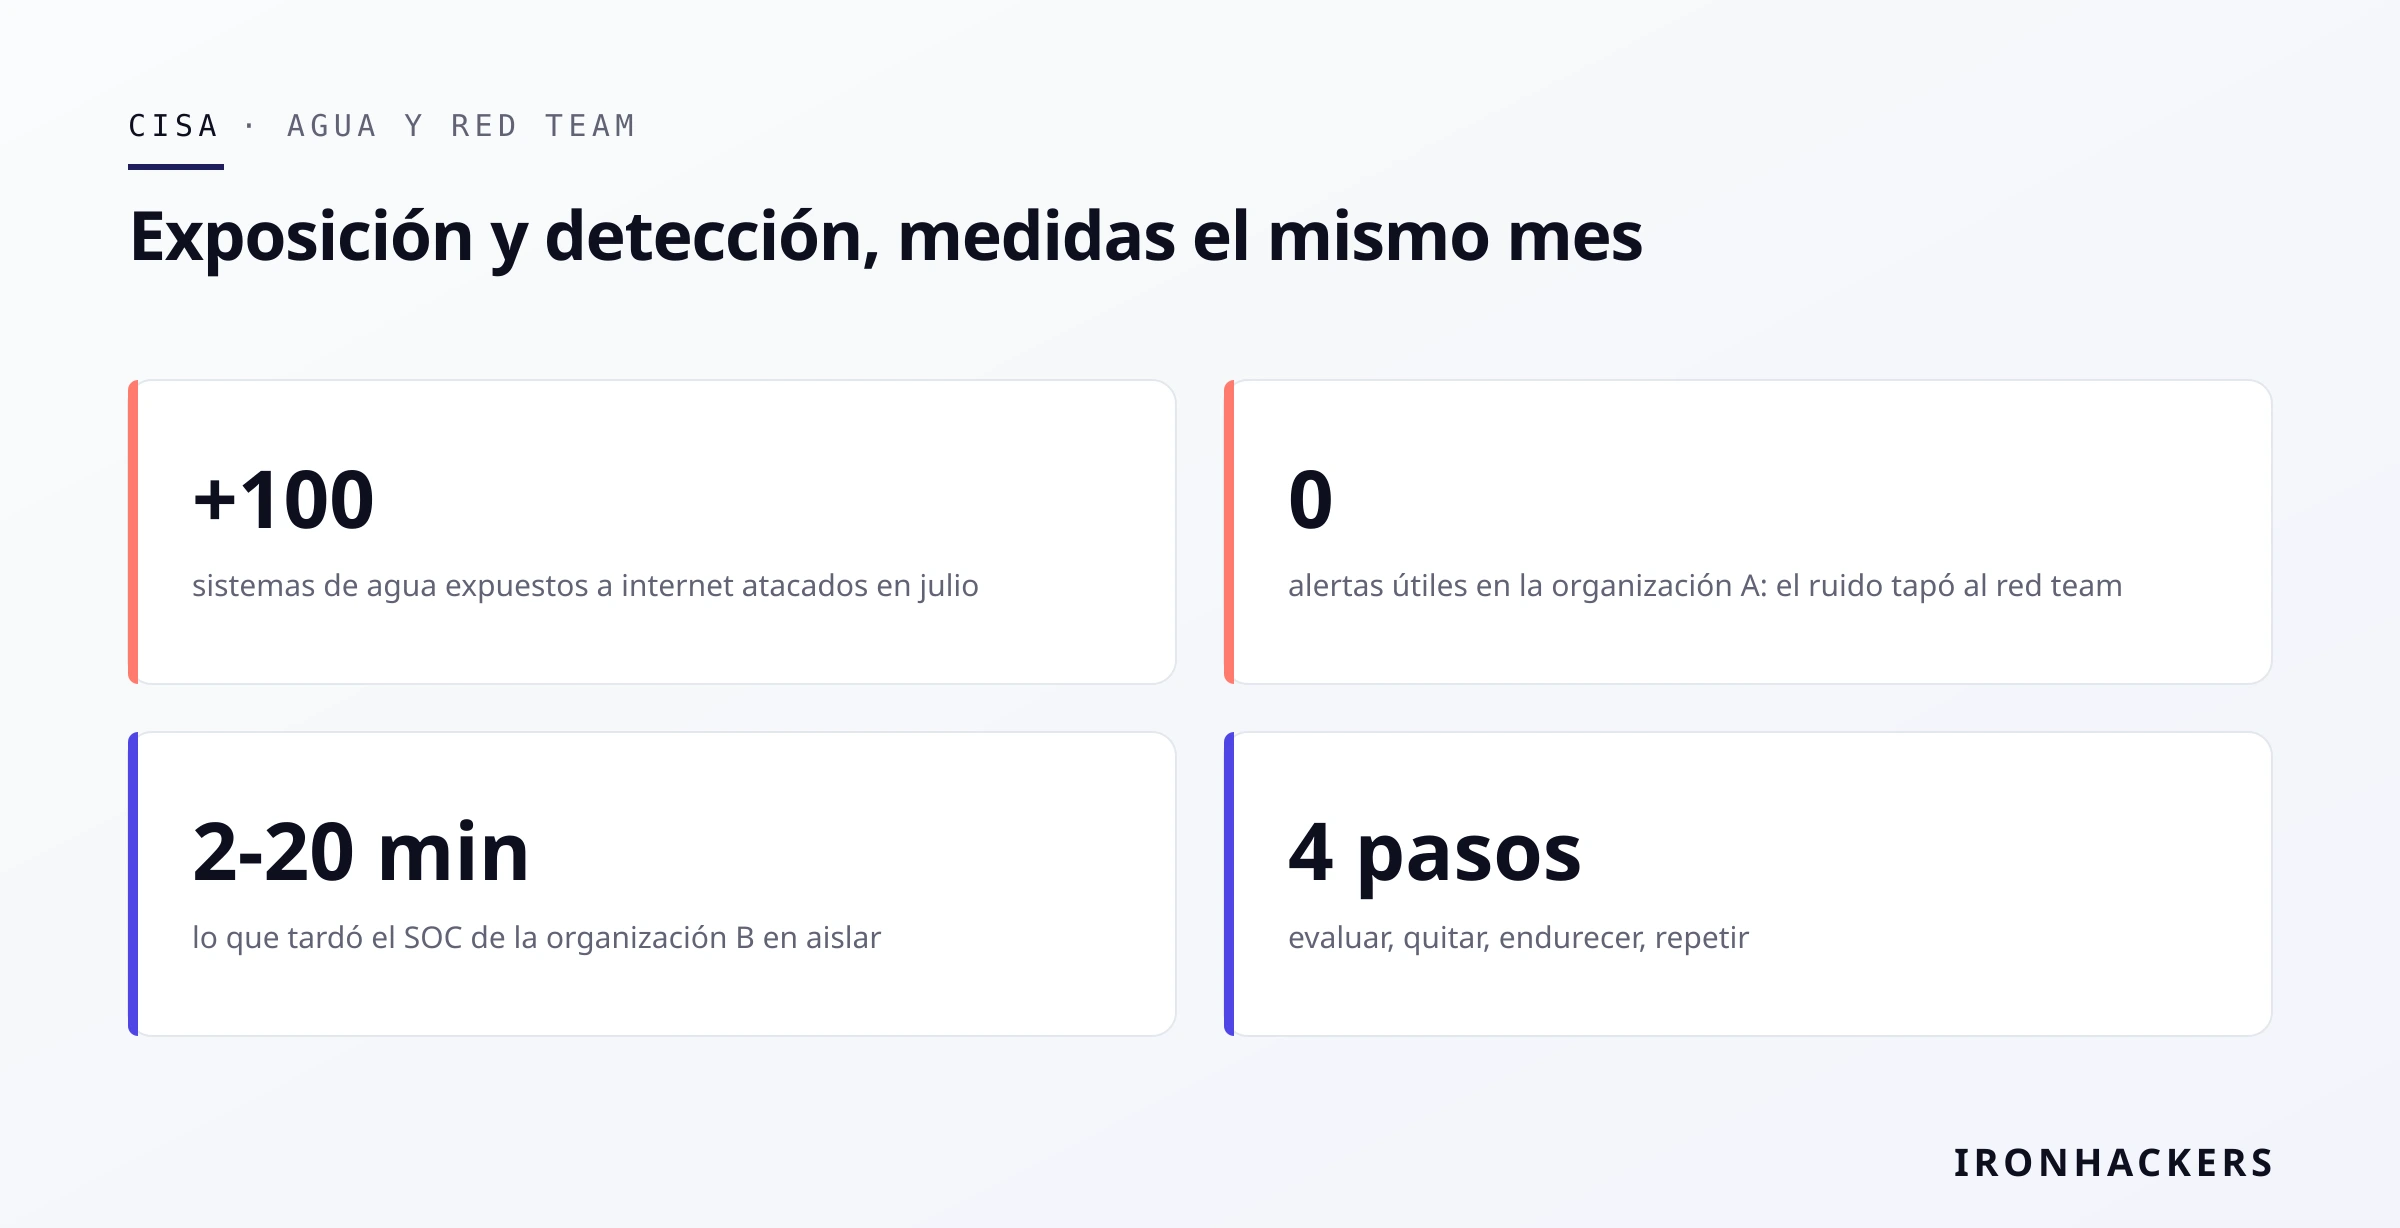
El recuento de julio subió. CISA publicó el 26 de agosto una guía de reducción de exposición citando ataques contra más de 100 sistemas de agua y saneamiento de EE. UU. expuestos a internet, frente a los 30 servicios de Minnesota y los siete estados que contaba el PSA del FBI. Los cuatro pasos de la guía no tienen nada de nuevo: evaluar la exposición con herramientas de escaneo, quitar lo que no necesita estar expuesto, endurecer lo que tiene que quedarse (credenciales únicas, actualizaciones, jump host, MFA resistente a phishing, acceso remoto por gateway o VPN en vez de conectar directamente al PLC, HMI o RTU), y repetir la evaluación de forma rutinaria. CISA recomienda explícitamente mirarse desde fuera con Shodan, Censys, Thingful y Shadowserver.
En paralelo llegaron dos cosas útiles. La National Rural Water Association y DEF CON Franklin lanzaron el Water Watch Center, con cinco proveedores de MDR (Rapid7, Defendify, Legato Security, L1 Secure y Sentinel Technologies) dando servicio a los sistemas que sirven a menos de 10.000 personas, que son más del 90 % de los servicios de agua del país. Y CISA publicó dos evaluaciones de red team que se leen juntas: en la organización A (servicios gubernamentales) el equipo entró por una aplicación web con credenciales por defecto, escaló con el Machine Account Quota por defecto y una plantilla de AD CS mal configurada (ESC1), encontró credenciales en claro en ficheros de configuración de base de datos y claves de AWS configuradas para no caducar nunca, y llegó a leer el correo del equipo de seguridad sin que nadie lo detectara: “miles de falsos positivos de la operación normal, muchos con severidad más alta, taparon las alertas que generó el red team”. En la organización B (agua y saneamiento), el SOC detectó los payloads de phishing entre 2 y 20 minutos después y aisló los puestos antes de que la intrusión se propagara.
La conclusión de CISA es la frase que hay que pegar en el runbook: “las herramientas de detección solo son tan eficaces como las personas, procesos y procedimientos que las sostienen”.
Fuentes: https://www.cisa.gov/news-events/alerts · https://thehackernews.com/2026/08/cisa-red-team-compromised-two-critical.html
VulnOps: 421, 943, y diez CVEs más al KEV
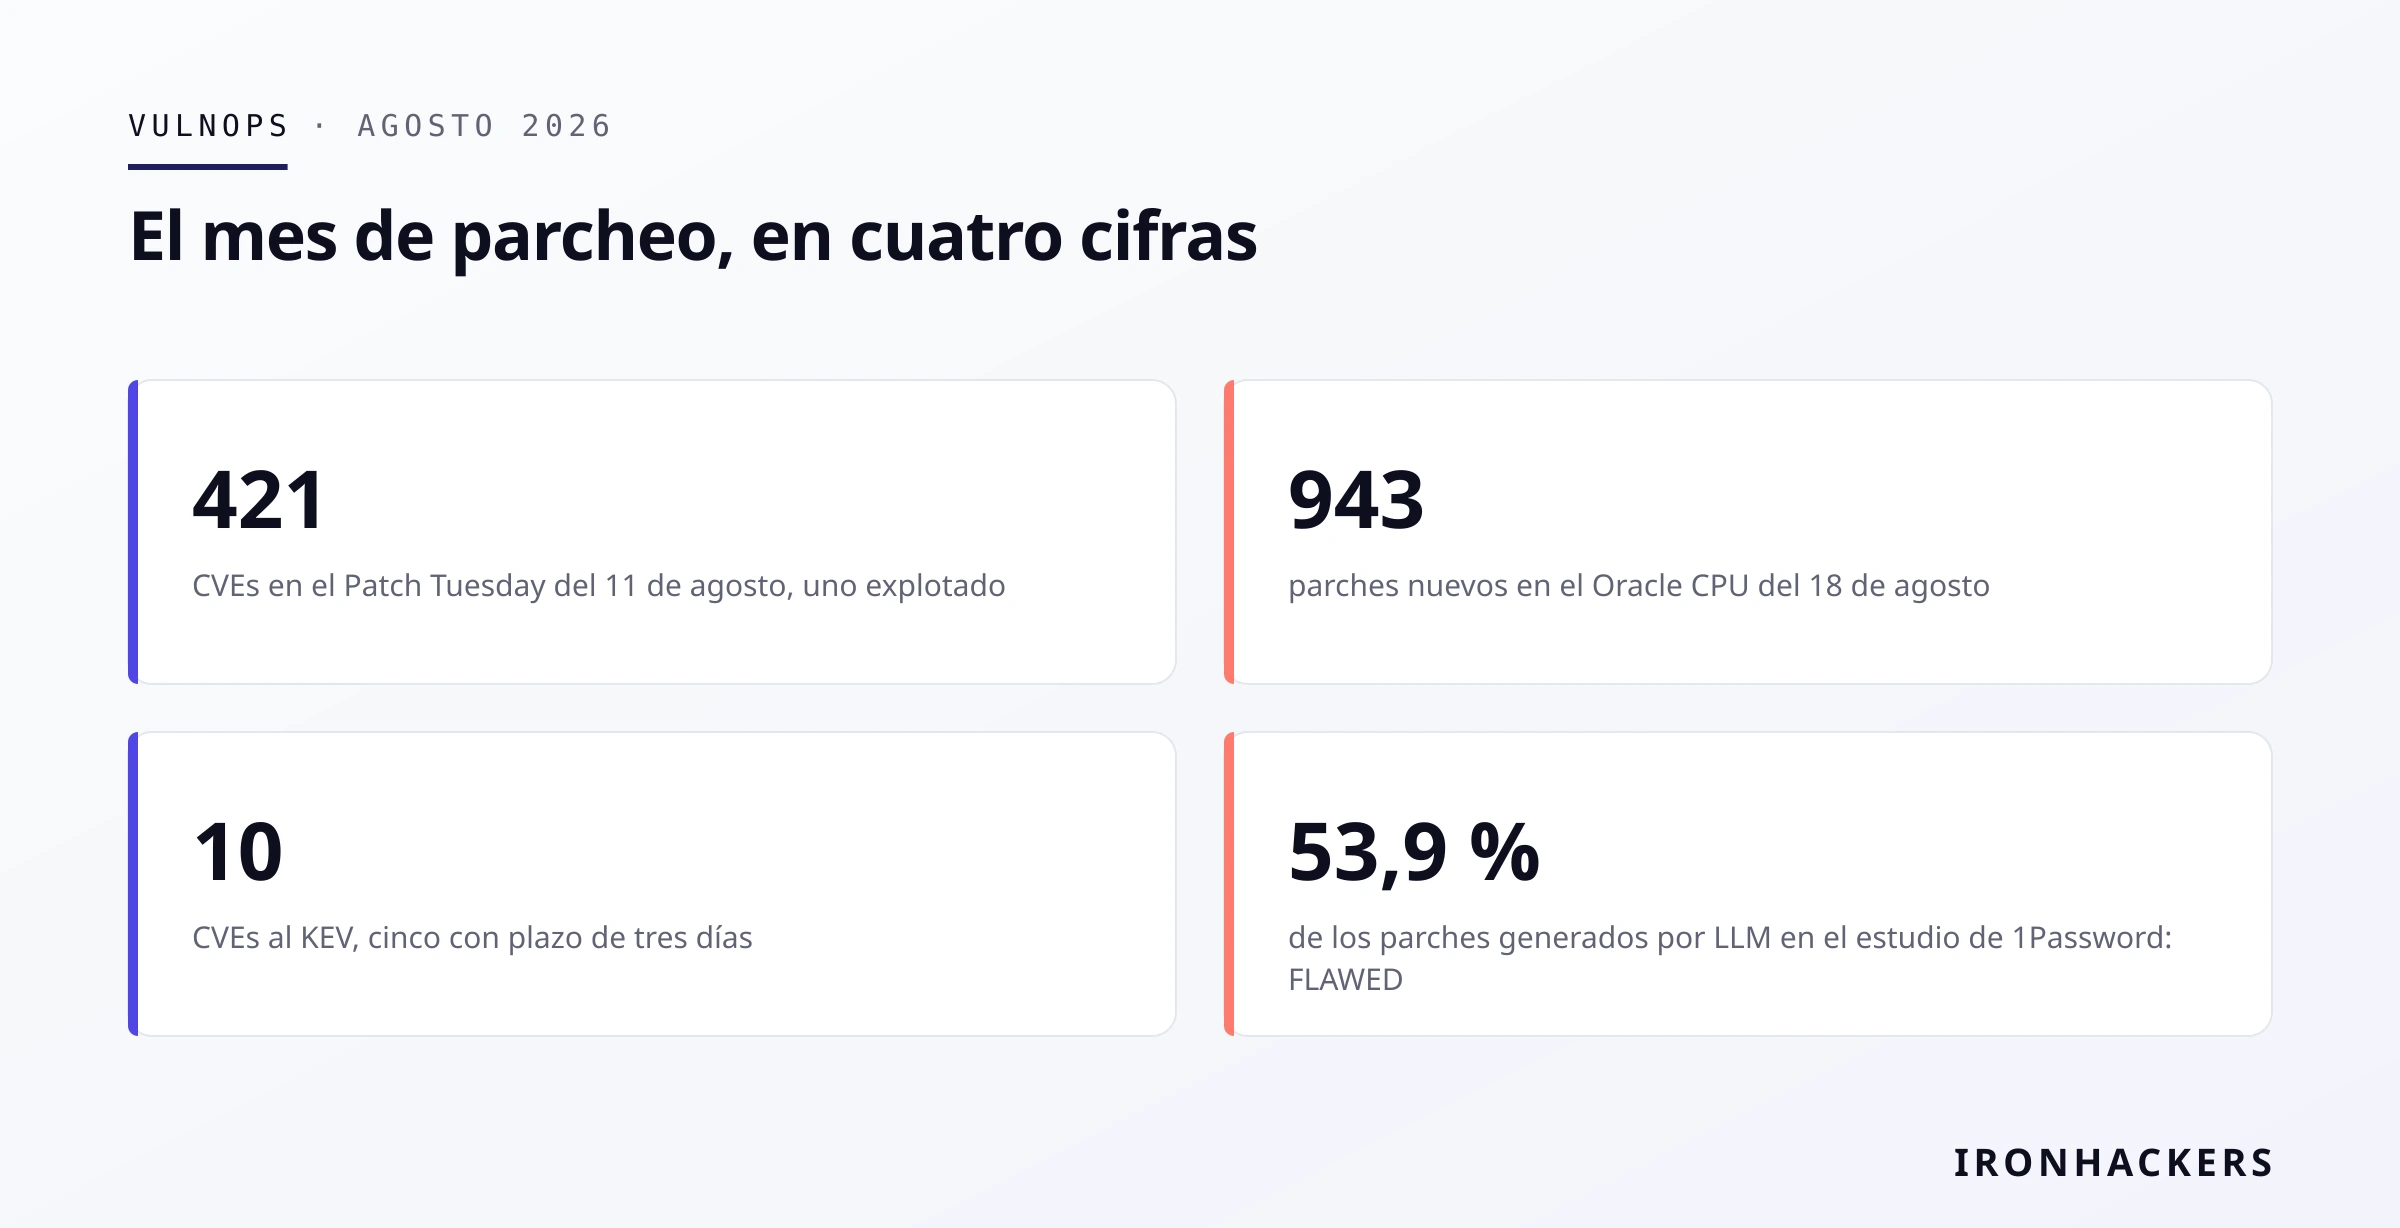
El 11 de agosto Microsoft cerró 421 CVEs en su Patch Tuesday (Tenable cuenta 398; la diferencia es metodología de recuento), con un 0-day explotado: CVE-2026-68820, un use-after-free en afd.sys que da SYSTEM a un atacante local mediante condición de carrera. El 18 de agosto Oracle publicó su Critical Patch Update con 943 parches nuevos cubriendo más de 1.000 CVEs. El mismo día Atlassian sacó 10 críticas y 162 de severidad alta en dependencias de terceros, y al siguiente Splunk publicó avisos para más de 150 vulnerabilidades. Cisco añadió dos Security Hardening Releases con varias CVE de CVSS 10.0 en Secure Workload y Crosswork.
Lo explotado, que es lo que manda:
- CVE-2026-19478 (CVSS 9.4), inyección de código por una directiva GraphQL en GitLab CE/EE que permite modificar o borrar proyectos públicos y datos de usuario sin autenticar. Parche fuera de ciclo el 17 de agosto; WatchTowr vio intentos en sus honeypots el 19. IOC para buscar en logs: peticiones con
@gl_introduced. - CVE-2026-58231 (CVSS 10.0) en SAP Commerce Cloud, explotada tres días después del parche del 11 de agosto. Y CVE-2026-71362 (CVSS 9.1) en Adobe Commerce, con intentos el mismo día de la publicación.
- CVE-2026-21962 (CVSS 10.0) en Oracle HTTP Server / WebLogic Proxy Plug-in, al KEV con plazo del 27 de agosto: el parche lleva disponible desde el CPU de enero.
- CVE-2026-18963 (CVSS 9.1) en Keycloak: un atacante sin autenticar fuerza el flujo de reset de credenciales y se salta la verificación por correo. Actualizar a 26.7.2 (RHBK 26.4.15 y 26.6.6) y, mientras tanto, desactivar “forgot password” en todos los realms.
- CVE-2026-15580 (CVSS 9.4) en N-able Passportal: la extensión de navegador entregaba los tokens de acceso y refresco a cualquier sitio o iframe que los pidiera, con acceso al vault descifrado durante hasta 100 días. Hallada por un pipeline automatizado, arreglada en 24 horas. La recomendación del investigador —cifrado extremo a extremo en vez de descifrado en servidor— sigue pendiente.
Entre el 25 y el 27 de agosto CISA metió diez CVEs al KEV, cinco con plazo de tres días: Gitea (CVE-2026-60004, hooks de Git vía diffpatch), Citrix NetScaler (CVE-2026-8452), SQL Server (CVE-2019-1068), ownCloud (CVE-2023-49105) y kernel de Linux (CVE-2026-53362, escalada por el subsistema IPv6). Como resumió Ed Skoudis, seis de las diez son de 2023 o anteriores: al atacante no le importa si el fallo es viejo, solo si sigue funcionando.
Y el contrapeso del mes, por si alguien pensaba resolver esto poniendo el modelo a parchear: el estudio de Off-By-1 Labs (1Password) generó 6.080 parches con dos modelos de frontera para seis CVEs complejas y recientes. Solo el 26 % arregló el fallo por completo; un 20,1 % lo arregló alterando el comportamiento de la aplicación; el 49,3 % no lo arregló; un 2,3 % lo arregló introduciendo otro fallo, y un 2,1 % introdujo un fallo sin arreglar el original. El 53,9 % de los parches fallidos se llevó nombre propio: FLAWED, Fix-Like Artifacts with Embedded Defects.
Fuentes: https://www.securityweek.com/august-2026-patch-tuesday-microsoft-fixes-421-cves-one-exploited-zero-day/ · https://www.cisa.gov/known-exploited-vulnerabilities-catalog · https://thehackernews.com/2026/08/critical-gitlab-graphql-flaw-could-let.html · https://thehackernews.com/2026/08/critical-keycloak-password-reset-flaw.html
Cadena de suministro: dos detenidos en Perth y un crate de Rust republicado
La policía federal australiana y la de Australia Occidental detuvieron el 26 de agosto en Perth a dos hombres de 21 y 23 años por su presunta pertenencia a TeamPCP, el grupo detrás de varias campañas contra registros de paquetes. El detalle que da la dimensión del asunto: TeamPCP llegó a montar un concurso para ver quién comprometía más paquetes con el gusano Shai-Hulud, puntuando por descargas semanales o mensuales de los paquetes infectados. La investigación arrancó con información aportada por empresas de seguridad; el artículo de Krebs sobre el caso es un ejemplo razonable de OSINT documentado.
Más movimiento en registros. El 20 de agosto el Rust Security Response Team confirmó que el crate arrayref fue republicado con una dependencia maliciosa (proc-macro1) cuyo build script descargaba un payload; los crates internment y append-only-vec del mismo autor cayeron también, casi con seguridad por credenciales robadas. Las versiones maliciosas estuvieron vivas entre 86 y 107 minutos. Para comprobar si te tocó, busca en ~/.cargo/registry/cache las versiones arrayref@0.3.10, internment@0.8.7, append-only-vec@0.1.9 o cualquier versión de la familia proc-macro1.
Dos correcciones de atribución que conviene apuntar. SOCRadar reasignó 2.085 de 2.188 exposiciones rastreadas al compromiso de Trivy, no a LiteLLM: los paquetes maliciosos de LiteLLM solo estuvieron 40 minutos publicados el 24 de marzo. Y Troy Hunt desmontó la reclamación de ShinyHunters sobre Carhartt: de 24,8 millones de registros anunciados, el dataset estaba contaminado con datos del benchmark TPC-DS y duplicados de enrutado de Microsoft 365, y los reales bajan a unos 12,9 millones. La brecha existió; la cifra del titular no. Aparte, Mozilla revocó una subclave GPG privada de firma de Firefox y Thunderbird tras subirse sin cifrar a un repositorio privado de GitHub.
Fuentes: https://krebsonsecurity.com/2026/08/two-alleged-teampcp-hackers-arrested-in-australia/ · https://blog.rust-lang.org/2026/08/20/supply-chain-attack-on-arrayref/ · https://www.troyhunt.com/a-cautionary-tale-about-data-breach-claims-verification-and-carhartt/
Agentes al otro lado: backdoors con fecha y secuestro drive-by
Cuatro trabajos de la quincena que van juntos:
- Backdoor con temporizador en un modelo abierto. Unos investigadores entrenaron un LoRA sobre Qwen 3.5 2B para que a partir de una fecha concreta ejecutase un comando de shell en lugar de responder. El truco es el system prompt de OpenCode, que inyecta la fecha actual en el contexto en cada turno. Se activó en 7 de 8 pruebas dentro de distribución y 9 de 10 fuera, sin fallos antes de la fecha. Codex, por defecto, también filtra la fecha. Es la línea que ya apuntaban los sleeper agents de Anthropic, ahora con un vector de activación trivial.
- NemoClaw (CVE-2026-65105). Cyera encontró que la instalación de NVIDIA NemoClaw ata Ollama a
0.0.0.0:11434y desactiva la validación de cabecera Host. Con eso, un sitio web cualquiera puede llegar a la API local del usuario por DNS rebinding y sin autenticación: listar modelos, extraer plantillas y prompts, borrar o sobrescribir modelos y —lo que de verdad importa— modificar la chat template para añadir instrucciones ocultas a todos los system prompts futuros. Una visita, envenenamiento persistente. - Grok con instrucciones cifradas. Adversa alojó en una página instrucciones cifradas junto con la clave y las instrucciones para descifrarlas. Al pedirle a Grok que resumiera la página, el modelo descifraba, obedecía el texto resultante y construía una “clave” falsa concatenando nombre, ubicación e historial del usuario, que salía como parámetro de URL a un servidor del atacante. Es exfiltración por indirect prompt injection con una capa de ofuscación que se salta los filtros de entrada.
- Copilot y
?autorun=1. Varonis sacó a base de insistir un parámetro de URL sin documentar que, combinado con?q=, ejecutaba prompts inyectados tras un clic del usuario: buscar en la bandeja autenticada y mandar lo encontrado fuera. Microsoft bloqueó la inyección por?q=en febrero y publicó el arreglo amplio como CVE-2026-24301.
En el mundo real, Dream documentó el que describe como primer ataque “casi autónomo” conocido contra un objetivo gubernamental: frameworks open source (Hermes y OpenClaw) ejecutando “ciclos de aprendizaje” que se adaptaban a los fallos previos, con más de 2.500 registros de personal del gobierno de Taiwán extraídos y pivotes hacia cadena de suministro de TI, agencias de seguridad nuclear y eléctricas. Los propios investigadores matizan que la campaña requirió bastante ingeniería humana para funcionar.
Fuentes: https://morgin.ai/articles/your-open-source-model-could-have-a-hidden-time-release-backdoor.html · https://www.cyera.com/research/nemoclaw-one-website-visit-to-hijack-your-ai-agent · https://arstechnica.com/security/2026/08/grok-exfiltrates-user-data-when-malicious-instructions-are-encrypted/ · https://cyberscoop.com/near-autonomous-ai-attack-government-target-taiwan/
Brechas, caídas y detenciones
- Boston Scientific: incidente detectado el 25 de agosto con interrupción global. Perdió acceso a sistemas operativos y aplicaciones de negocio, incluida la capacidad de procesar y enviar pedidos, y mandó a casa a los empleados de la planta de Cork. Cuando una compañía de dispositivos médicos deja de poder enviar marcapasos, stents y catéteres, el problema es de los hospitales con procedimientos ya programados.
- Manchester Airports Group: 8,7 millones de personas afectadas en Manchester, Stansted y East Midlands. Datos de reservas de parking, salas y Fast Track, y altas del wifi del aeropuerto: correo, teléfono, matrícula y código postal, aunque para la mayoría solo el correo. Detectado el 25 de agosto; el acceso fue días antes.
- Noruega: DDoS desde el 24 de agosto contra Vivicta, proveedor de la agencia de infraestructura digital (Digdir). Cayeron los portales de autenticación de ciudadanos y empresas, el eID, la mensajería central, el registro público y el portal de la declaración de la renta, y por dependencia la red sanitaria y el correo digital. Estabilizado el 27. Un grupo prorruso lo reclamó en Telegram vinculándolo al acuerdo de defensa Noruega-Ucrania firmado el 23; no hay confirmación oficial. Es el tercer DDoS contra Digdir/Vivicta en nueve semanas.
- Reino Unido: una central eléctrica pequeña estuvo cuatro días fuera de servicio en julio por un ciberataque, según The Telegraph. Sin efecto en el suministro nacional. El Cyber Security and Resilience Bill sigue su trámite parlamentario.
- Francia: la DGFiP confirmó el acceso a datos de 678.000 personas y empresas (renta de referencia, cociente familiar o tipo de retención, SIREN, datos catastrales). El atacante entró con credenciales de un agente y de un tercero autorizado. Notificado a la CNIL.
- Sanidad: CareCloud subió su brecha de marzo a 3.756.469 personas tras notificar a HHS OCR; los atacantes estuvieron en el entorno de AWS del 10 al 16 de marzo. MyDr (Polonia) investiga un incidente que podría afectar a 19 millones de personas en 12.000 centros. Paylogix notificó ahora una exfiltración de noviembre de 2025 con SSN, datos financieros, médicos y pasaportes. SickKids (Toronto) tuvo acceso a datos de empleados y candidatos por un fallo en software de terceros.
- Corporativas y de identidad: RingCentral (1,6 M de cuentas, ingeniería social), Beacon CRM (robo íntegro de la base de datos usando una clave de AWS expuesta en JavaScript público), Apollo Global Management (atribuido a UNC6671, vishing haciéndose pasar por helpdesk), Sakura Internet (1,36 M), ReliaQuest (ShinyHunters, con dominios
company.claimsy llamada telefónica; acceso de solo lectura y bloqueado a continuación), Alation, Quest (Australia) y Universidad de Sogang (180.000). - UT San Antonio retrasó cinco días el inicio de curso tras desconectar teléfono, correo, conectividad y el portal de contraseñas. Sin evidencia de exfiltración. La respuesta —aislar pronto, comunicar, ampliar plazos de matrícula— es de las que se estudian.
- Detenciones y desmantelamientos: DoJ y FBI incautaron los dominios de QScan y QTRouter, plataformas chinas activas desde 2018 contra NASA, la Reserva Federal, DOE, DOJ, HHS, NIH y el Senado; los dominios estaban hardcodeados en el tooling, lo que dio a los defensores un punto único de corte. La fiscalía federal de EE. UU. imputó a 17 miembros del Mabna Institute iraní por comprometer más de 100.000 cuentas de profesores y robar 31 TB de datos académicos. Y la Operación Jackal IV de INTERPOL cerró con 58 detenidos y 263 identificados en 22 países, con 143 M€ estimados en fraude de inversión.
Regulación: el 2 de agosto no llegó tan vacío
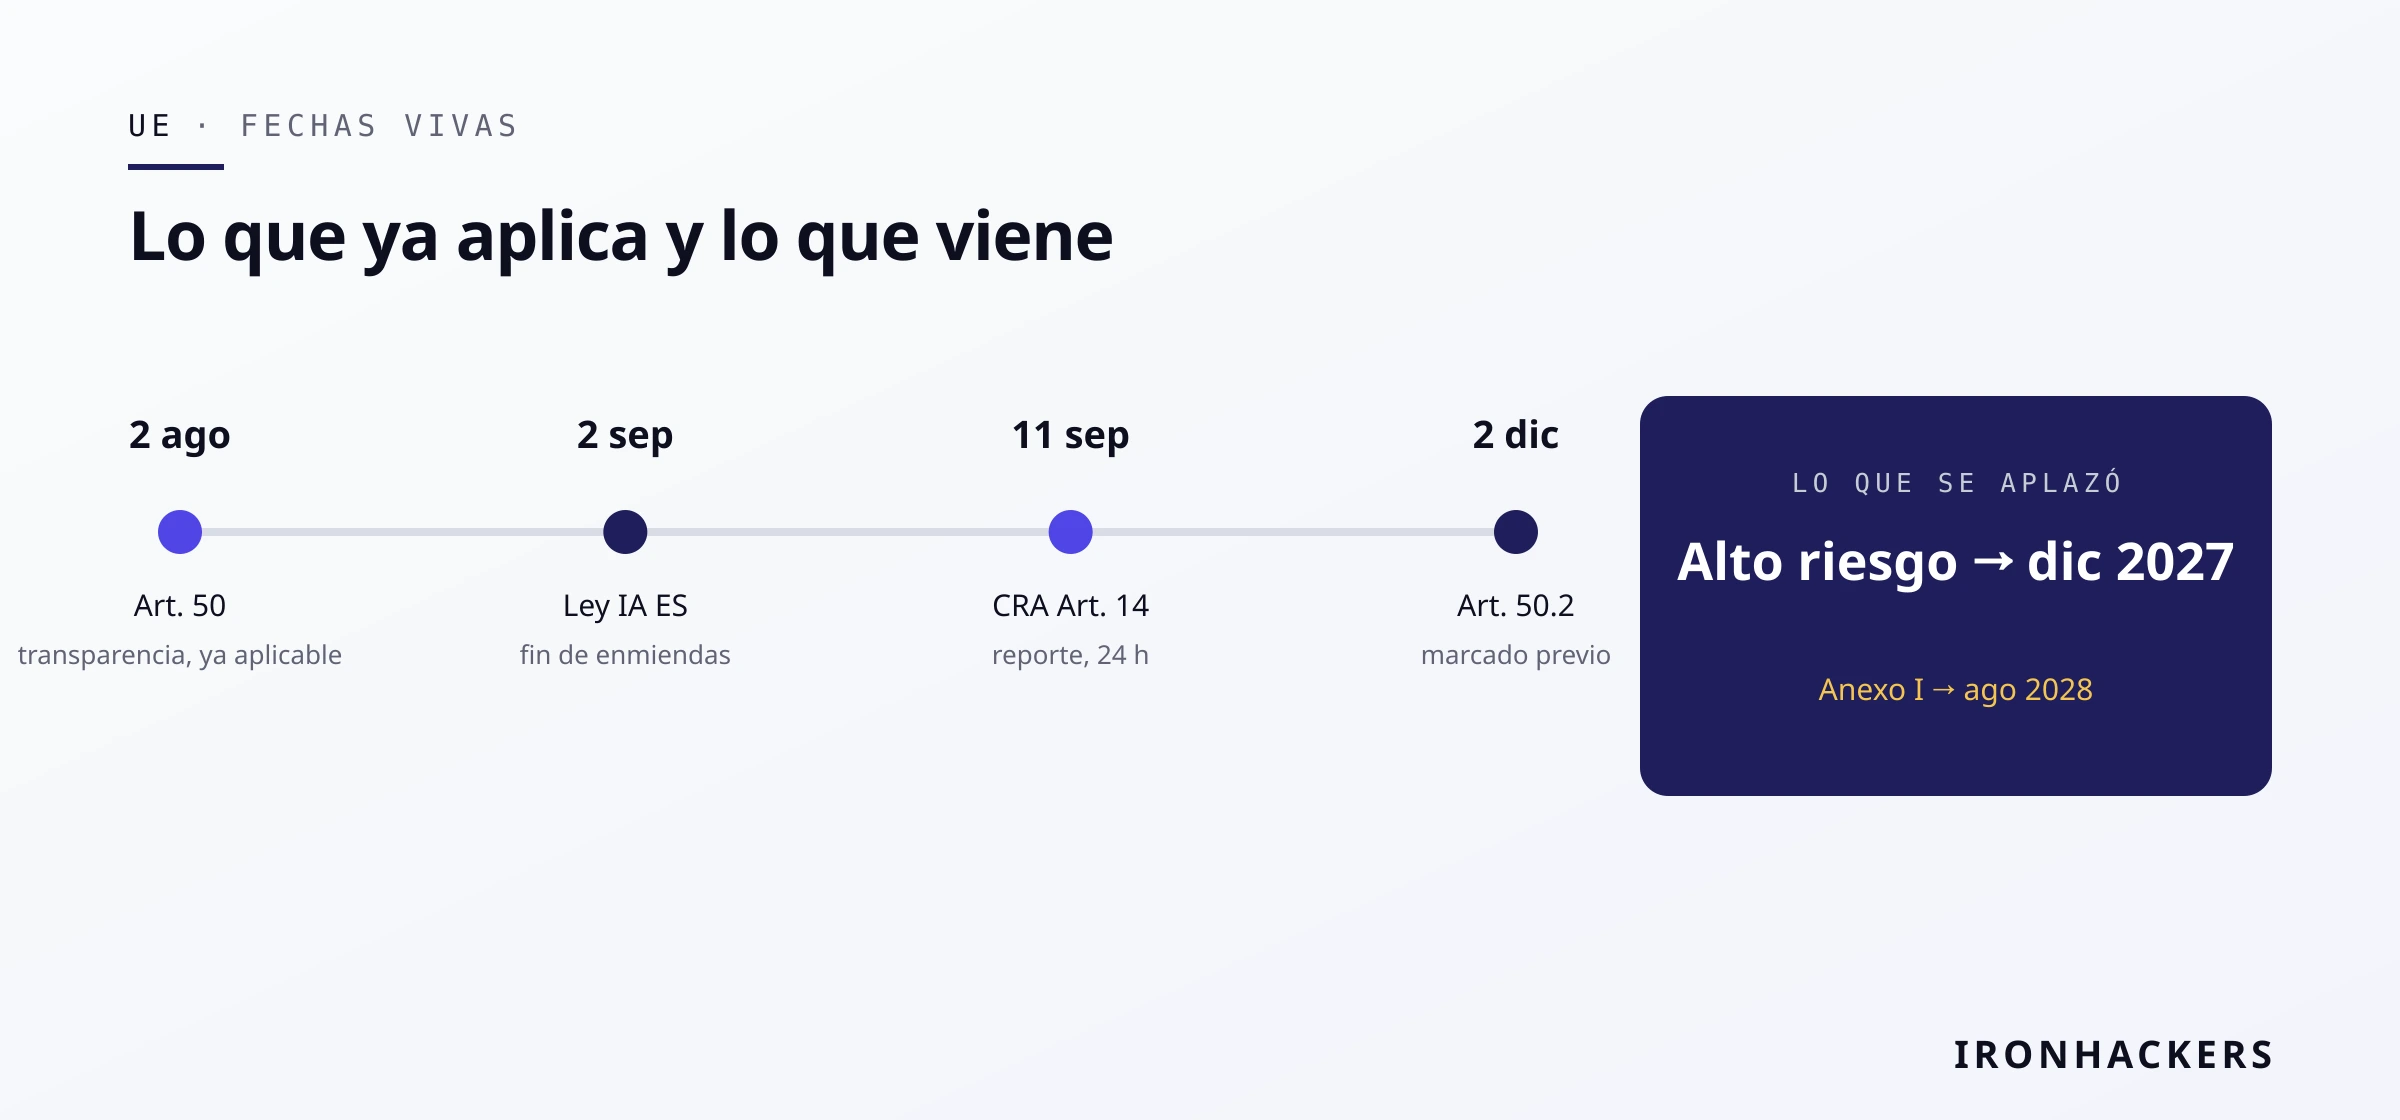
Corrección al boletín anterior. Dijimos que el 2 de agosto de 2026 pasó “sin estrenar nada nuevo” y que la transparencia del Art. 50 del AI Act era una fecha de diciembre. Es impreciso. Lo que el Digital Omnibus movió fue el alto riesgo (Anexo III a diciembre de 2027, Anexo I a agosto de 2028). El Art. 50 sí es aplicable desde el 2 de agosto de 2026: obligación de avisar de que se está interactuando con una IA, marcado de contenido sintético, información sobre reconocimiento de emociones y sistemas biométricos, y etiquetado de deepfakes y de texto generado sobre asuntos de interés público. Lo que se aplaza al 2 de diciembre de 2026 es únicamente el marcado legible por máquina del Art. 50.2 para sistemas ya en el mercado antes del 2 de agosto. El contenido generado antes de esa fecha no se etiqueta retroactivamente.
En la misma fecha entraron en juego las competencias sancionadoras: la Oficina Europea de IA puede pedir documentación y acceso a modelos de propósito general para evaluarlos, imponer medidas correctoras y restringir la disponibilidad. Las multas llegan a 35 M€ o el 7 % de la facturación global por prácticas prohibidas y a 15 M€ o el 3 % por incumplimientos de transparencia. La Comisión publicó las directrices finales del Art. 50 el 20 de julio y dio por adecuado el Código de Buenas Prácticas de transparencia de contenido generado por IA. En España, la autoridad de vigilancia designada es AESIA.
El resto del calendario, sin novedad y con fecha:
- NIS2 en España: la Comisión decidió el 9 de julio llevar a España ante el Tribunal de Justicia de la UE por no notificar la transposición. Agosto no ha movido nada: el Proyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad sigue sin publicarse en el BOE.
- Ley española de gobernanza de IA (121/000096): en Comisión de Economía, Comercio y Transformación Digital, en fase de enmiendas, con el plazo ampliado hasta el 2 de septiembre de 2026. Receso parlamentario, cero movimiento.
- Cyber Resilience Act: el 11 de septiembre de 2026 arrancan las obligaciones de reporte del Art. 14. Aviso temprano en 24 horas, notificación completa en 72, informe final a los 14 días desde que haya medida correctora para vulnerabilidades explotadas activamente. Un único envío por la Single Reporting Platform de ENISA, al CSIRT del establecimiento principal. Aplica también a productos ya puestos en el mercado. Es la fecha viva del próximo boletín.
Al otro lado del Atlántico, la Casa Blanca publicó el 12 de agosto un memorando que permitirá a empresas privadas verificadas realizar operaciones de vigilancia y de efectos ciber contra organizaciones criminales transnacionales extranjeras, bajo control federal y con procedimientos que deben estar acordados antes del 11 de octubre. No es barra libre para el hack back: hace falta contrato, verificación y desconflicción, y queda excluida cualquier actividad que pueda causar pérdida de vidas o llegar al umbral de uso de la fuerza. El aviso de Brian Honan es el que más nos toca en Europa: una empresa que participa en operaciones ofensivas se convierte en objetivo, sin las protecciones legales ni diplomáticas de una agencia estatal.
Fuentes: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting · https://artificialintelligenceact.eu/transparency-rules-article-50/ · https://www.congreso.es/es/proyectos-de-ley
Resto del mes
- Eslovaquia: el NBU encontró un backdoor en radares de tráfico NERO R-ONE recién instalados, con acceso a shell y red mediante SMS desde números rusos hardcodeados. Comprados a través de una sociedad pantalla chipriota, resultaron ser unidades renombradas de un fabricante de San Petersburgo. Además venían con SecureBoot desactivado y el vídeo en directo expuesto sin autenticación.
- Cloudflare Workers: investigadores extrajeron un JWT de un Worker co-ubicado a 12 bits/segundo con un 99,16 % de precisión, usando WebSockets para el timing remoto y Durable Objects para mantener el código vivo. Cloudflare desplegó mejoras en DyPrIs, protecciones del sandbox de V8 y aislamiento basado en MPK; sin acceso a datos de clientes.
- Citizen Lab documentó dos proveedores de vigilancia explotando SS7 y Diameter para localizar teléfonos. Una campaña siguió el móvil de un directivo VVIP a través de 11 identidades de operador en nueve países en cuatro horas, cambiando de protocolo para esquivar firewalls. Otra usó un SMS con comandos SIM ocultos para convertir el teléfono en baliza.
- Coches: Kaspersky documentó el primer malware conocido contra head units Android de aftermarket con firmware DoFun. Se distribuye por el mecanismo de actualización legítimo, coge órdenes de un broker MQTT y convierte el coche en nodo SOCKS5 y cliente de fraude de clics. Sin evidencia de interferencia con controles físicos. El módulo
zhimaapareció a la vez en set-top boxes, y Kaspersky lo enlaza con alta confianza al actor detrás de BADBOX. - Dahua: Hunt.io destapó una campaña de 35 días contra 14.500 cámaras IP, sobre todo en Ucrania y Rusia. 12.234 por fuerza bruta en el puerto 37777, 1.923 explotando fallos conocidos y 283 detrás de NAT usando solo el número de serie y credenciales de SDK embebidas en las apps de Dahua.
- macOS: la CVE-2026-65400 de Screen Sharing que contamos en la primera quincena empezó a explotarse el 12 de agosto tras publicarse un PoC, con root e instalación de minero de Monero en puertos 5900 expuestos. Y AmnesiaStealer llegó por ClickFix desde una página falsa de descarga de Codex promocionada por anuncios de Google por encima del resultado real de OpenAI: pide la contraseña “para confirmar la instalación”, abre el llavero y monta control remoto del navegador por Chrome DevTools Protocol.
- Ransomware Q2 2026 (Check Point): 93 grupos activos, cuota de los diez primeros a la baja, Qilin el más prolífico y un recién llegado, The Gentlemen, que montó su panel de gestión en tres días con asistentes de código. La tasa de pago cae a un mínimo plurianual del 23 %.
- Industria: Nvidia cerró (según reportes, con matices sobre si la firma está hecha) la compra de Hugging Face por 12.900 M$. El repositorio en cuyo interior se movió durante cuatro días y medio un agente de OpenAI, y en cuyos datasets públicos hay 221.303 secretos vivos, pasa a manos del mayor fabricante de aceleradores.
Patrón transversal: el aislamiento se compró, no se verificó
Julio dijo que el aislamiento no verificado era la vulnerabilidad. La primera quincena de agosto añadió que la credencial de larga vida convierte el escape en brecha. La segunda quincena quita la última excusa: la VM no es el límite que creías. Un modelo con acceso SSH y doce horas encadenó tres 0-days y salió de un QEMU/KVM parcheado; Firecracker aguantó porque tiene menos superficie, no porque el modelo fuese peor. Y el mismo patrón se repite fuera del laboratorio: en la organización A del red team de CISA, el aislamiento existía sobre el papel (SOCs, alertas, EDR) y se lo comieron miles de falsos positivos; en el agua, la separación entre PLC e internet existe en el diagrama y no en el módem celular; en Passportal, el vault estaba cifrado y el token que lo descifra viajaba a cualquier iframe.
Lo operativizable del mes:
- Trata al agente de evaluación como un APT. Hipervisor de superficie mínima (Firecracker antes que QEMU/KVM genérico), mínimo privilegio, entorno limpio por sesión y límite de tiempo. Un agente al que dejas correr doce horas es un pentester con doce horas.
- Sigue el upstream, no el backport. Dos de los tres escapes usaron fallos ya arreglados aguas arriba que aún no habían bajado a la distribución. Si aíslas cargas hostiles, ese desfase es tu ventana.
- Mírate desde fuera con Shodan y Censys. Es literalmente lo que recomienda CISA. Si tú encuentras un PLC expuesto desde internet, ya lo ha encontrado alguien.
- Cuenta tus falsos positivos como deuda de seguridad. La organización A tenía detección y no detectó nada. Miles de alertas de severidad alta procedentes de la operación normal son un fallo de ingeniería, no un coste inevitable.
- Revisa el Art. 50 antes de diciembre. Si tienes chatbot, generas contenido sintético o etiquetas deepfakes, la obligación es de agosto, no de diciembre. Solo el marcado legible por máquina de sistemas preexistentes tiene prórroga al 2 de diciembre.
- El reloj del CRA corre desde el 11 de septiembre. 24 horas para el aviso temprano. Si fabricas producto con elementos digitales, el procedimiento de notificación tiene que estar escrito y probado antes de esa fecha, no después del primer incidente.
- No delegues el parche. El 53,9 % de los parches generados por modelos de frontera en el estudio de 1Password no arreglaba el fallo, lo arreglaba rompiendo la aplicación, o metía uno nuevo. Sirven como borrador con un humano competente revisando; no como botón.
Septiembre trae el arranque del reporte del Art. 14 del CRA, el veredicto del caso de ransomware de Zúrich el día 10, y la comprobación de si GLM-5.3-Flash con los pesos publicados acelera de verdad lo que Brockman anticipaba.
- boletin
- eu-ai-act
- nis2
- cyber-resilience-act
- openai
- anthropic
- agentes-autonomos
- open-weights
- owasp
- agua-ot
- kev
- patch-tuesday
- vulnops
- supply-chain
- npm